
CryptoLocker – Nová hrozba pro uživatele a jejich data
Internet je obrovská studna informací, ale také skrývá velké množství bezpečnostních hrozeb, které jsou stále sofistikovanější. Magazín Ars Technica informoval o nové hrozbě nesoucí název CryptoLocker. Jde o sofistikovaný malware, který šifruje všechna data na disku silným šifrováním s 2048 bity. Bez dešifrovacího klíče je veliký problém prolomit toto šifrování.
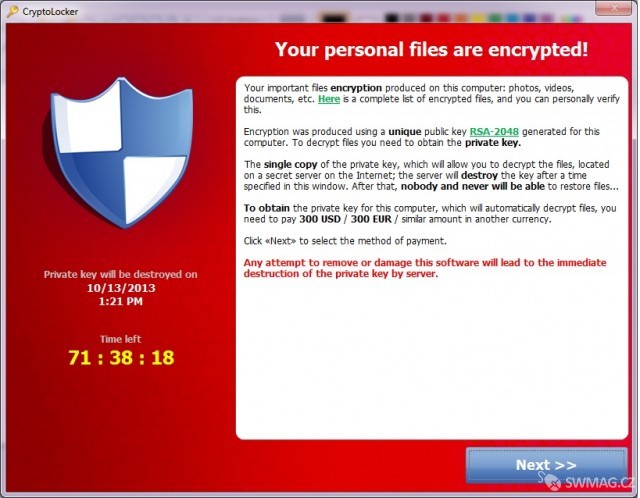
CryptoLocker – Je nutné dávat pozor na archivy neznámého původu.
CryptoLocker je velké nebezpečí, neboť je možné jej spustit pouhým otevřením zazipovaného archivu. Aniž by uživatel něco zaznamenal, CryptoLocker se rozšíří nejenom na místní pevný disk, ale také na disky síťové a externí. Poté se objeví okno vybízejí uživatele k zaplacení 300 dolarové částky do 72 hodin. Pokud tak uživatel neučiní, dešifrovací klíč bude smazán a jeho data zůstanou zašifrována. 72 hodinovou lhůtu bohužel nejde prodloužit změnou času v BIOSu. Někteří uživatelé po zaplacení svůj klíč získali, objevili se však také případy, kdy i po zaplacení uživatel klíč neobdržel. Útoky jsou směřované především na firemní sféru, ale všeobecně je důležité neotevírat v e-mailu neznámé soubory ani archivy zvláštního původu.
Zdroj: Ars Technica
Novinka CryptoLocker – Nová hrozba pro uživatele a jejich data byla publikován 9. listopadu 2013 v 03.00. Autorem novinky je Ondřej Dostál. Pro diskusi slouží komentáře (0).
Top 10
- Wine - konec windows
- Proč po ticketovacím systému sahají i firmy, které žádné IT oddělení nemají
- Předpověď počasí na internetu – Jaké jsou možnosti?
- Live.com více než vyhledávač 2. díl
- Live.com více než vyhledávač 1. díl
- Jak ochránit auto před kunou? Pomůže elektronická plašička za pár stovek
- Titulky.com – Zdarma titulky k filmům a seriálům
- Webové aplikace místo instalace: kdy dává smysl používat službu v prohlížeči a jak se k ní snadno vracet
- Navigace do auta: Musíte za ni platit, nebo stačí mobil?
- Lingea Lexicon 5 - slovník který stojí za to
Tagy
SEO Google navigace do auta, navigace v mobilu web internet tonery webové stránky CRM pohlednice
Doporučujeme
Máte tiskárnu? Ať již jste firma či spotřebitel, vyzkoušejte naše tonery ve slevě. Tonery a náplně do tiskáren HP máme za bezkonkurenční ceny.

